 NetMute
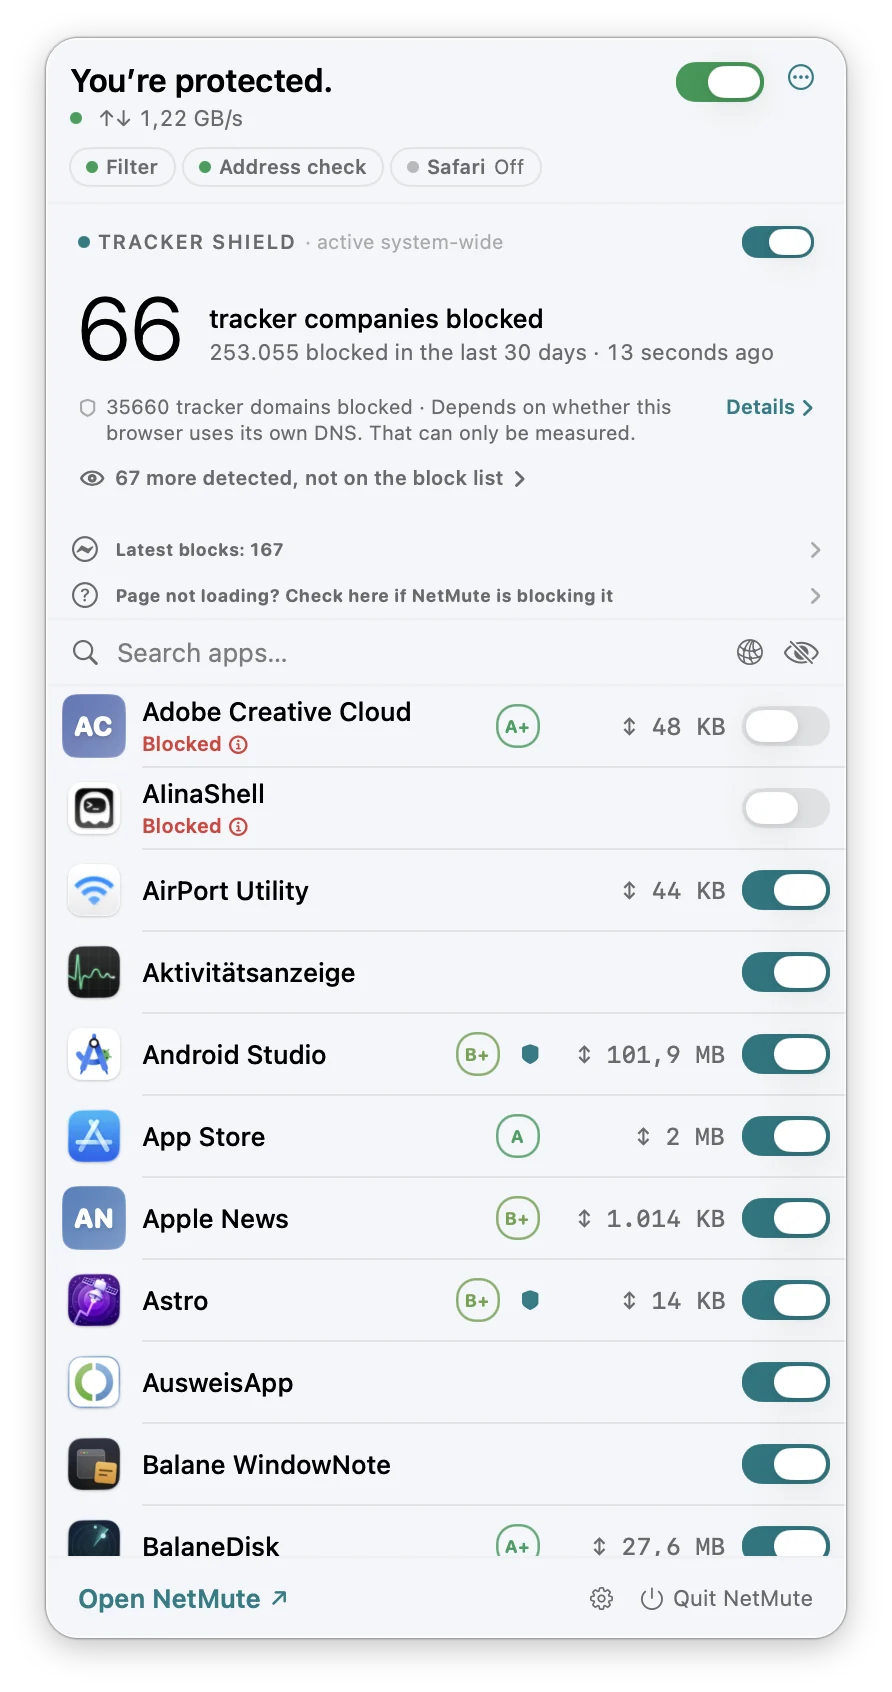
なぜMacにアプリごとのファイアウォールが必要か
Mac上のどのアプリも、許可を求めずに自由にインターネットへ接続できます。写真編集ソフトが利用状況データを分析サーバーへ送るかもしれません。メモアプリがサードパーティのトラッカーと同期しているかもしれません。コードエディタがテレメトリーデータを送っているかもしれません。macOSのファイアウォールは着信接続しかフィルタリングせず、送信データには何もできません。NetMuteはこのギャップを埋めます。すべての送信接続を監視し、アプリごとに許可またはブロックを選べるようにします。
アプリごとのファイアウォールの仕組み
NetMuteはメニューバーに常駐し、アプリレベルのネットワークアクティビティを監視します。アプリがインターネットに接続しようとすると、NetMuteは宛先ドメイン、データ量、タイムスタンプを記録します。ワンクリックでアプリをブロックまたは許可できます。永続ルールや一時ルールを設定し、自動的に期限切れにすることも可能です。ホワイトリストを設定して特定のアプリだけを許可したり、ブラックリストで既知の悪意あるアプリをブロックしたりできます。
アプリごとの制御が必要な場合
公共Wi-Fiで?ブラウザとVPN以外はすべてブロック。特定のアプリが気になる?ブロックして接続履歴を確認。帯域幅を大量に消費する作業?バックグラウンドアプリを一時的にブロック。ゲームやバックグラウンド更新なし?すべてのアップデーターをブロック。アプリごとのファイアウォールは、Macのネットワーク動作をピンポイントで制御します。
macOSファイアウォールとNetMuteの違い
内蔵のmacOSファイアウォール(システム設定 → ネットワーク → ファイアウォール)は、着信接続しか扱いません。外部からの攻撃を防ぐために作られており、アプリが外へ送るものを制御するためではありません。つまり、どのアプリでも制限なく、どのサーバーにもデータを送れます。NetMuteは送信接続の制御を提供し、macOSにおけるネットワークセキュリティの欠けている半分を埋めます。
主な利点
- ワンクリックでメニューバーからアプリをブロックまたは許可
- 着信と送信の個別ルール
- 自動期限付き一時ルール
- セキュリティニーズに応じたホワイトリストまたはブラックリストモード
- 家庭用、職場用、公共Wi-Fi用の異なるファイアウォールルール
アプリごとのファイアウォールに関するよくある質問
ブロックしてもアプリは動作しますか?
ほとんどのアプリはオフラインでも制限付きで動作します。SlackやDropboxのようなクラウド依存アプリは同期機能を失いますが、クラッシュはしません。いつでも素早く再許可できます。
NetMuteとLittle Snitchの違いは何ですか?
NetMuteはアプリごとのファイアウォールとトラッカー検出、プライバシースコア、ネットワークプロファイルを一つのモダンなインターフェースに統合しています。買い切りでサブスクリプション不要、シンプルさを追求しつつ高性能を維持しています。
VPNと併用できますか?
はい。NetMuteはVPNの有無に関わらずアプリレベルのトラフィックを監視します。VPNは暗号化とルーティングを担当し、NetMuteはどのアプリが接続を利用できるかを制御します。